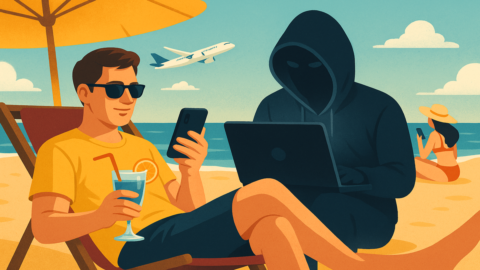
एल 'ग्रीष्म 2025 आखिरकार यह आ ही गया है, और लाखों इतालवी लोग पहले से ही यात्रा कर रहे हैं या अंतिम तैयारियाँ कर रहे हैं। समुद्र तट, उड़ानें, कॉकटेल और आराम—सब कुछ। दिनचर्या से अलग होने के लिए तैयारलेकिन जहाँ हम इस लंबे समय से प्रतीक्षित अवकाश का आनंद ले रहे हैं, वहीं कुछ लोग ऐसे भी हैं जो उतनी ही बेसब्री से, लेकिन बिल्कुल अलग इरादों से इस अवधि का इंतज़ार कर रहे हैं। डिजिटल स्कैमर्स, या साइबर अपराधियोंवे अच्छी तरह जानते हैं कि गर्मी का मतलब है हल्कापनकम ध्यान, और हमेशा हाथ में डिवाइस। यह हिट होने के लिए एकदम सही संयोजन है।
इससे कोई फर्क नहीं पड़ता कि यह क्रिसमस की छुट्टियां, ईस्टर या अगस्त: जब हम आराम करते हैं, तो वे सक्रिय हो जाते हैंइस कारण यह जानना आवश्यक है सबसे आम डिजिटल घोटालों को कैसे पहचानें, समझना किन जालों से बचना है? और कुछ सामान्य सावधानियां बरतें बिना किसी अप्रिय आश्चर्य के अपनी छुट्टियों का आनंद लें.
ऑनलाइन घोटालों के लिए गर्मियों का मौसम क्यों है स्वर्ग?
Il साइबर धोखाधड़ी के लिए गर्मियों का मौसम अनुकूल होता हैऔर इसका कारण सरल है, हम कम ध्यान देते हैंछुट्टियों में, सतर्कता का स्तर लगभग स्वतः ही कम हो जाता है। लोग ज़्यादातर स्मार्टफ़ोन और टैबलेट पर सर्फिंग करते हैं, शायद सार्वजनिक वाई-फ़ाई नेटवर्क से जुड़ते हैं, जबकि आखिरी मिनट की बुकिंग बढ़ जाती है, जो अक्सर ड्रिंक्स के बीच में, बिना किसी ख़ास जाँच-पड़ताल के, जल्दबाज़ी में की जाती है।
और अगर हम इसमें यह तथ्य जोड़ दें कि कई कंपनियां गर्मियों के दौरान कम कर्मचारियों के साथ काम करती हैं (आईटी विभागों सहित), साइबर हमलों का जवाब देने की क्षमता और कमज़ोर हो गई है.
संक्षेप में कहें तो, ग्रीष्म ऋतु ऑनलाइन धोखाधड़ी के लिए आदर्श समय है: कम नियंत्रण, अधिक भेद्यता.
भूतिया उड़ानों से लेकर नकली क्यूआर कोड तक
Le पर्यटन जगत से जुड़े घोटाले वे किसी संकट का सामना नहीं कर रहे हैं और खासकर गर्मियों के महीनों में, जब लोग जल्दी और कम ध्यान देकर बुकिंग करते हैं, इनका असर जारी रहता है। सबसे व्यापक रूप से फैले हुए हैं नकली हॉलिडे होम ऑफर, जो दिखाई देते हैं अविश्वसनीय साइटें या विज्ञापन प्लेटफ़ॉर्मतस्वीरें आकर्षक हैं, कीमतें वाजिब हैं, लेकिन विज्ञापन के पीछे एक घोटाला छिपा है। ज़मानत राशि चुकाने के बाद ही आपको पता चलता है कि वो संपत्ति है ही नहीं और उसका असली मालिक कहीं गायब हो गया है।
यह किसी भी बेहतर के साथ नहीं है एयरलाइन टिकट.अधिक से अधिक बार घोटालेबाज वे आधिकारिक कंपनी वेबसाइटों के सटीक क्लोन बनाते हैंग्राफ़िक्स, लोगो और संदेशों की नकल करके व्यक्तिगत जानकारी और भुगतान कोड चुरा लिए जाते हैं। पीड़ित को यकीन हो जाता है कि उन्होंने रियायती मूल्य पर एक उड़ान खरीदी है, लेकिन बहुत देर से पता चलता है कि टिकट जारी ही नहीं किया गया था।
सबसे कपटी धोखे में से एक यह भी है मुफ़्त क्रूज़ या "आश्चर्यजनक" पुरस्कार जीतने का वादाईमेल या एसएमएस के ज़रिए बताया जाता है। यह ऑफर, जो देखने में तो लाजवाब लगता है, जल्द ही एक जाल में बदल जाता है: बुकिंग पूरी करने के लिए, आकस्मिक व्यय या करों के लिए भुगतान आवश्यक है. यह बहुत बुरी बात है कि एक बार भुगतान हो जाने के बाद, छुट्टी की छाया भी नहीं बची.
अंततः, एक प्रसार एक अधिक सूक्ष्म और नोटिस करने में कठिन खतरा, कि नकली क्यूआर कोड, तथाकथित क्विशिंगहोटलों, रेस्तरां और सार्वजनिक स्थानों में इनका उपयोग तेजी से बढ़ रहा है। आसानी से छेड़छाड़ की जा सकती है. पर्याप्त मूल कोड पर स्टिकर लगाएँ उपयोगकर्ता को खतरनाक साइटों पर पुनर्निर्देशित करने के लिए, मैलवेयर स्थापित करने या एक साधारण टैप से संवेदनशील डेटा चुराने में सक्षम।
सोशल मीडिया और घोटाले: साझा करने का अंधकारमय पक्ष
छुट्टियों के दौरान, समुद्र तट की तस्वीरों से लेकर मनमोहक नज़ारों और कॉकटेल तक, सब कुछ साझा करने की इच्छा प्रबल होती है। लेकिन यही आदत स्कैमर्स के लिए ज़िंदगी आसान बना देती है। सोशल मीडिया पर नज़र रखकर, वे जानकारी इकट्ठा करते हैं कि हम कहाँ हैं, क्या करते हैं और किसके साथ हैं। और इस डेटा के साथ, वे हमारे लिए खास हमले करते हैं, आपात स्थिति का अनुकरण करते हैं, और हमारे संपर्कों को भेजे गए संदेशों के ज़रिए हमारी नकल करते हैं।
इनमें ये भी शामिल हैं पारंपरिक चोर (या इससे भी बेहतर, "एनालॉग"), जो लोग - वास्तविक समय पोस्ट के लिए धन्यवाद - उन्हें पक्का पता है कि घर खाली है और बिना किसी बाधा के कार्य कर सकते हैं।
हाल के वर्षों में,कृत्रिम बुद्धिमत्ता ने इन घोटालों को और भी अधिक परिष्कृत बना दिया हैऑडियो और वीडियो deepfake ये आपको परिवार के सदस्यों या सहकर्मियों की आवाज़ और चेहरे की नकल करने की सुविधा देते हैं, जिससे पैसे के लिए अनुरोध या धोखाधड़ी वाले लेन-देन ज़्यादा विश्वसनीय लगते हैं। फ़िशिंग फ़िशिंगया किसी विशिष्ट व्यक्ति पर लक्षित साइबर हमले, हमारे द्वारा ऑनलाइन छोड़े गए डिजिटल निशानों का फायदा उठाकर समय पर और सटीकता से हमला करते हैं।
La बेहतर रक्षाइस मामले में, यह समझदारी है। नियम? सार्वजनिक साझाकरण को न्यूनतम रखें, वास्तविक समय पोस्ट से बचें e अपनी गोपनीयता सेटिंग जांचेंवापस आने पर भी स्मृतियों को प्रकाशित किया जा सकता है, बिना किसी जिज्ञासु व्यक्ति को उपयोगी सामग्री दिए।
मुफ़्त वाई-फ़ाई का ध्यान रखें
छुट्टियों में सबसे आम आदतों में से एक है पहले उपलब्ध वाई-फाई से कनेक्ट करेंहोटलों, हवाई अड्डों, बार और समुद्र तटों पर मुफ़्त वाई-फ़ाई जीवनरक्षक है। लेकिन यह साइबर अपराधियों के पसंदीदा जालों में से एक. बुरा सार्वजनिक नेटवर्क को इंटरसेप्ट किया जा सकता हैउपयोगकर्ताओं को धोखा देने के लिए विशेष रूप से हेरफेर या निर्मित किया गया हो। और इन परिस्थितियों में, ऑनलाइन बैंकिंग एक्सेस करना या खरीदारी करना एकआपके डेटा का पूर्ण प्रदर्शनपासवर्ड, कोड, कार्ड नंबर - सब कुछ गलत हाथों में जा सकता है।
सबसे अच्छा सार्वजनिक नेटवर्क से कनेक्ट होने पर संवेदनशील कार्यों से बचेंशायद वे VPN का इस्तेमाल करना पसंद करते हैं, डिवाइस को अपडेट रखते हैं और ऑटोमैटिक कनेक्शन बंद कर देते हैं। छोटी-छोटी तरकीबें जो बदलाव ला सकती हैं बड़ा अंतर.
धोखाधड़ी की सेवा में कृत्रिम बुद्धिमत्ता
Le डिजिटल घोटाले अब पहले जैसे नहीं रहेव्याकरण की गलतियों और किसी अफ़्रीकी राजकुमार से विरासत के वादों से भरे ईमेल भूल जाइए। आज, धोखे के पीछे, अक्सर एआई होता हैसंदेश विश्वसनीय, वैयक्तिकृत और हमारे सार्वजनिक डेटा के आधार पर अनुकूलित होते हैं। चैटबॉट वास्तविक समय में प्रतिक्रिया देते हैं, ग्राहक सेवा का दिखावा करते हैं, जबकि वीडियो, आवाज़ें और वेबसाइट जैसी कृत्रिम रूप से तैयार की गई सामग्री की प्रामाणिकता में अंतर करना लगातार मुश्किल होता जा रहा है।
जोखिम अब केवल ध्यान भटकाने से ही नहीं जुड़ा है, बल्कि धोखाधड़ी को पहचानने में वस्तुनिष्ठ कठिनाई. और यह डिजिटल अपराध का नया चेहरा, परिष्कृत, अदृश्य और तकनीकी रूप से उन्नत।
आज इसका एकमात्र उपाय है जागरूकताक्लिक करने से पहले एक क्षण रुकें, प्रत्येक असामान्य अनुरोध के बारे में सावधानी से सोचें, तथा किसी संदेश की प्रामाणिकता पर कभी विश्वास न करें, भले ही वह किसी विश्वसनीय स्रोत से आया हुआ प्रतीत हो।
अपना बचाव संभव है (यहां तक कि छतरी के नीचे भी)
अपनी सुरक्षा के लिए कंप्यूटर कौशल की आवश्यकता नहीं हैवे पर्याप्त हैं सरल आदतें और थोड़ा सा सामान्य ज्ञानअपने उपकरणों को अपडेट रखें, दो-कारक प्रमाणीकरण का उपयोग करें, एसएमएस या अनपेक्षित ईमेल के माध्यम से प्राप्त लिंक पर क्लिक न करें, और लॉग इन करने या भुगतान करने से पहले वेबसाइट के पते सावधानीपूर्वक जांचें। बैंक खातों या संवेदनशील जानकारी तक पहुँचने के लिए केवल अपने उपकरणों का उपयोग करेंसंवेदनशील कार्यों के लिए सार्वजनिक वाई-फाई नेटवर्क से बचें, बैंकिंग लेनदेन की निगरानी के लिए अलर्ट सिस्टम सक्रिय करें और अपने सबसे महत्वपूर्ण डेटा का नियमित रूप से बैकअप लें।
इस बारे में बात करना भी ज़रूरी हैपरिवार, दोस्तों और सहकर्मियों के साथ। घोटाले हमारे करीबी लोगों के ज़रिए भी फैलते हैं, और जानकारी साझा करना सबसे बड़ी बाधा है।
क्या आपके साथ धोखाधड़ी हुई है? तुरंत रिपोर्ट करें।
यदि हां एक संदिग्ध संदेश प्राप्त होता हैऊ, बदतर, आप जाल में फँस जाते हैं, यह आवश्यक है जल्दी से कार्य करें. रिपोर्ट करें पोस्टल पुलिस के माध्यम से उसका पोर्टल, सूचित करें CERT-AgID बड़े पैमाने पर फ़िशिंग या मैलवेयर अभियानों के मामले में, और तुरंत अपने से संपर्क करें बैंक छेड़छाड़ किए गए कार्ड, खाते या क्रेडेंशियल्स को ब्लॉक करने के लिए। संबंधित प्लेटफार्मों को सूचित किया जाना चाहिए, ताकि अन्य उपयोगकर्ताओं को उसी जाल में फंसने से रोका जा सके।
समय पर रिपोर्टिंग न केवल उपयोगी है नुकसान को सीमित करें, लेकिन यह अपराध के इन रूपों के खिलाफ लड़ाई में योगदान करने का एक ठोस तरीका भी है।
साइबर अपराधी छुट्टियाँ नहीं मनाते; दरअसल, वे तब हमारा इंतज़ार करते हैं जब हम कम से कम ध्यान दे रहे होते हैं। सौभाग्य से, बिना किसी चिंता के अपनी छुट्टियों का आनंद लेने के लिए ज्यादा कुछ करने की जरूरत नहीं हैजानकारी, सावधानी, और थोड़ा सा अविश्वास। संपर्क टूट सकता है... लेकिन पैसा, बेहतर है कि ऐसा न हो।