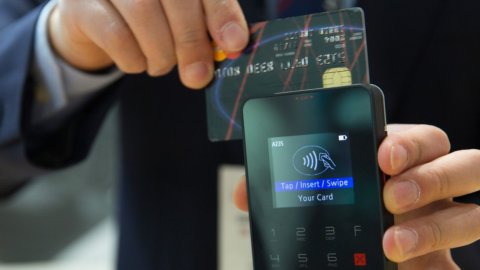
タッチで支払う
クレジットカードとデビットカードは、電子決済のスピードとオンライン決済の容易さに合わせて、新しい時代に入りました。 数十年前の外観では、クレジット カードは、取引に使用する番号を領収書の一種のカーボン ペーパーにコピーする機械式リーダーで読み取られていましたが、今日ではクレジット カードとデビット カードが読み取られます。 もっぱら電子的に.
これは有名な POS (Point Of Sale の頭字語、つまり「point of sale」) で、食料品、衣服、またはビールの代金を支払うためにカードを挿入します。 目的は、現金の使用を減らし、思いとどまらせることであり、多くの国、特に北欧では、すでに事実上「キャッシュフリー」になっています。カードを使用して地下鉄に乗ることもできます (実際、これはローマとローマでも可能です)。ミラノ) またはコーヒー代を支払う。
カードが挿入される POS から、離れた場所から特定の電子デバイスを本質的に認識する RFID または NFC 技術に基づく POS にすぐに移行しました。 物理的な接触を必要とせずに. 出口で検知した特定のラベルを貼ることで、店舗内での盗難防止などに使われているのと同じ技術です。
非接触型カードを利用することで決済業務がスピーディーになり、駅や地下鉄など人通りの多い場所でも専用リーダーを素早く利用することができます。 カードをリーダーに置く (または英語から借りた醜い造語によれば「差し込む」) か、カードに触れるだけで、支払いが即座に引き落とされます。 一般的 費用が 25 ユーロ未満の場合、コードは必要ありません そして充電は瞬時です。
彼らは私の個人データを盗むことができますか?
非接触型の使用により、承認を必要としないこのような迅速な支払いのセキュリティについて疑問が生じています. はい、いくつかの都市伝説にも加担しています ある種の恐怖がある これらのカードの使用について。 明確にしてみましょう。 懸念されるのは、データを使用してオンラインで購入したり、カード自体の物理的なクローンを作成したりするために、クレジット カードがリモートで読み取られる可能性があることです。
数年前、テレビや新聞で、バスにポータブルリーダーを持っていて、無防備な乗客の近くを通り過ぎるだけでカードを盗む男が写った写真が報じられ、口コミで広まりました。 この話は非常に誇張され拡大されていますが、理論的には危険が存在します。
クレジット カードやデビット カードが登場して以来、悪意のある人々は、カードをかざすことでカード上のデータを検出し、クローンを作成できるようにする「スキマー」またはクローン作成者を持つことを学びました。 今日私は 小型で目立たないポータブルPOS、携帯電話に関連して支払いを要求するためにも使用されます。 それらは、その場で請求書を支払うために頻繁に移動する可能性のあるコンサルタントや専門家によって使用されます. 理論的には、攻撃者はポータブル POS を使用して、公共交通機関で無作為に識別された人物のカードを読み取ったり、知らないうちに当座預金口座に金額を入金したりするだけで十分です。
今日でも、RFID 技術を搭載した携帯電話で使用すると、非接触技術を搭載した自分または他の人のカードのデータを読み取ることができるアプリがありますが、実際にはデータの盗難はそれほど即時ではありません。
difendersiに来ますか?
電子決済手段の悪用や不正使用を回避する方法はいくつかありますが、実際の警報とデマを区別することも必要です。 一般に、XNUMX つのリスクがあります。 XNUMX つ目は、行われなかった費用の即時引き落としです。XNUMX つ目は、カード番号を傍受して、おそらく e コマース サイトでカード番号を使用できるようにすることです。
ポータブルリーダーの使用は、主に読み取り対象のカードの近さによって制限されます。カードはそこにある必要があります。 数センチ以内 リーダーから離れているため、バッグや内ポケットに入れておくとカードを読み取るのは難しく、財布をズボンの後ろポケットに入れておくと読み取りができる可能性が高くなります。
80cm離れたカードを「読み取る」ことができる詐欺装置が作成されましたが、それらは確かに小さな泥棒の手の届かないところにあります. 泥棒が市場に出回っているポータブル POS リーダーを一般的に使用したいと考えたとしても、盗まれたカードを当座預金口座から引き落とす必要があることを考慮する必要があります。 おそらくこれらの手順をほとんど制御できない外国に拠点を置く仮想当座預金口座を使用しない限り、そのような手順は泥棒にとって危険です.
また、定期的に報告されていないデバイスによる傍受からカードを保護するために、カードが POS 端末と「対話」するために使用する暗号化システムもあります。
最後に、認証なしでの非接触型カードの使用に対する支出制限が低いため、不正なデビットを回避することができます. の したがって、システムは本質的に安全ですKaspersky Lab によると、数年前に盗難のリスクは非常に低いと定義されていましたが、クレジット カードから一部の情報 (幸いなことにすべてではありません) を盗む可能性は依然としてあります。非接触システム。
ケースと簡単なシールド方法
しかし、不安の中で暮らしたくない人のために、クレジット カードのプライバシーを守る簡単な方法があります。 まず第一に、クレジット カード ケースは (Amazon でも) 数ユーロで購入でき、RFID 傍受からカードを保護することができます。誰かがカードをホイルで包むことを推奨していますが、それが機能するという保証はありません。いずれにせよ非現実的な方法です。
クレジット カードの RFID アンテナを破壊するために非常に細かいドリル ビットを使用することを推奨する人もいますが、 明らかに偏執的な方法 これはおそらくカード自体の破壊につながるだけです.
慎重なルールは常に有効
いずれにせよ、名前とカード番号が簡単にコピーされて再利用されるのを防ぐために、物理的なカードで採用される慎重なルールが非接触型カードに適用されます。 携帯電話を非接触型決済手段として使用する場合も同じ規則が適用されますが、この場合はより簡単です 機能を無効にする お支払いの前に常に予防ピンが必要です。
紙があれば高度な機器は必要なく、ほんの一瞬でも表示されたデータをすべてペンでコピーするだけで、オンラインでの不正購入によって大きな損害が発生します。
したがって、カードの物理的な通路は可能な限り制限する必要があります。そのため、POS で直接カードを「差し込む」またはスワイプすることをお勧めします。 店員やウェイターに任せずに カードの裏面に印刷されている番号と制御コードの一部をテープで覆う価値があります。 裏のコードをカッターで消して暗記すればなお良し。
個人で POS を使用する場合でも注意してください。 片手で覆う あなたがいる部屋のカメラを避けるために。 多くの銀行またはクレジット カード回線では、Web から非接触型機能を無効にすることができます。したがって、この意味での完全なセキュリティを確保するには、問い合わせることをお勧めします。
次に、銀行が電子取引を制御するために利用できるようにする機能を有効にする必要があります。 毎日の口座明細 携帯電話で、支出を常に管理し、不正使用が発生した場合は速やかに銀行に通知するため。