IOT، چیزوں کا انٹرنیٹ، یا منسلک چیزوں کا انٹرنیٹ۔ سمارٹ ڈیوائسز جنہیں دور سے کنٹرول کیا جا سکتا ہے۔ جو ایک دوسرے سے اور ہم سے بات کرتے ہیں۔ یہاں "ہم جہاں سے چاہتے ہیں سب کچھ کرتے اور دیکھتے ہیں" کا عظیم نیٹ ورک ہے۔ اے ڈیجیٹل دنیا کی ذاتی ونڈو ہماری چیزوں کے بارے میں: الارم سسٹم اور ویب کیمز جو ہمیں ہر لمحہ بتاتے ہیں کہ کیا سب کچھ ٹھیک ہے، فریج جو ہمیں دکھاتا ہے کہ کیا غائب ہے، دل کی دھڑکن اور خون میں آکسیجن سینسر کے ساتھ اسمارٹ واچ جو رشتہ داروں اور یہاں تک کہ ڈاکٹر کو بھی کال کرنے کی صلاحیت رکھتی ہے۔ بیمار اور اس کار اور اسکوٹر کا کیا ہوگا جو اس سب کے ساتھ باہم مربوط ہونے کا وعدہ کرتا ہے؟ ایک ڈیجیٹل دنیا ہماری، صرف ہماری، صرف ہمارے لیے اور شاید جس کے لیے ہم چاہیں؟ یہاں رگڑنا ہے: چیزیں بالکل اس طرح کام نہیں کرسکتی ہیں۔
ویب پہلے ہی رکوں سے بھرا ہوا ہے۔ ہر منسلک آلہ جو ہمارے گھروں میں داخل ہوتا ہے، اور اس سے بھی زیادہ ہمارے دفاتر میں، ایک تشکیل دے سکتا ہے۔ مداخلت کا شدید خطرہ باہر کی جانب سے. ایک دوہرا خطرہ بھی۔ چیزوں کے انٹرنیٹ کی دنیا ہماری معلومات (فائلیں، آرکائیوز، خفیہ دستاویزات)، ہماری تصاویر، ہماری ڈیجیٹل ویڈیوز، ہماری مشترکہ زندگی کی طرف ایک براہ راست چینل بناتی ہے۔ لیکن ہمارے کمپیوٹر سسٹم میں ایک پیشہ ور ہیکر یا کم و بیش شوقیہ جاسوس کا غیر قانونی داخلہ، اس سے بھی زیادہ پیچیدہ مجرمانہ کارروائیوں کے لیے ایک پل بن سکتا ہے۔ یہ مفروضہ کہ کوئی ہمارے ویب کیم کو یہ جاننے کے لیے استعمال کرتا ہے کہ چوری کرنے کے لیے خالی جگہ کب ہے۔ لیکن اس کے علاوہ اور بھی ہے، اور شاید اس سے بھی بدتر: ہمارے کمپیوٹر ڈیوائسز کا اسپرنگ بورڈ کے طور پر استعمال (ایسا بھی ہوتا ہے) پٹریوں کو الجھا کر وہاں سے دوسرے سسٹمز میں گھسنا۔
چیزوں کا انٹرنیٹ ترک کرنا؟ یقینی طور پر نہیں. تاہم، یہ مناسب طریقے سے اپنے آپ کی حفاظت کرنے کے لئے مشورہ دیا جاتا ہے. جو بہت آسان نہیں ہے، جس کی ایک سیریز کی ضرورت ہے۔ اچھی تجاویز اور اگر کچھ بھی ہے - آئیے ابھی تیار ہوں - مداخلت، اگر ہمیں یقین نہیں ہے کہ ہم نے کام ٹھیک کیا ہے، کچھ اور ہوشیار اور ماہر واقف کاروں کا۔ کیا آپ اسے خود کرنے کی کوشش کر سکتے ہیں؟ جی بلکل. ہمارے انٹرنیٹ آف تھنگس نیٹ ورک کو کافی محفوظ بنانے کے لیے یہاں ایک آپریشنل گائیڈ ہے۔
انگریزی نسخہ
یہ اندازہ لگانے کے لیے کہ مسئلہ کس قدر محسوس کیا جا رہا ہے، یہ سوچنا کافی ہے کہ انگریز سمجھتے ہیں کہ وہ ایک ایسے بل کے ذریعے بھی صورت حال سے نمٹ رہے ہیں جو عمومی معیار کو قائم کرتا ہے جو ہر ایک کے لیے لازمی ہے، جس میں عمومی نوعیت کی تین رکاوٹیں ہیں۔ کسی حد تک تکنیکی مواد کے ساتھ جو اب ہم آپ کو دکھاتے ہیں کہ وہ اب بھی خاکہ کیوں پیش کرتے ہیں۔ بنیادی معیار جسے اپنانا چاہیے۔ مندرجہ ذیل ابواب میں ہم کوشش کریں گے کہ انہیں ان لوگوں کے لیے بھی قابل فہم بنایا جائے جو زیادہ ماہر نہیں ہیں۔
ہر مینوفیکچرر - برطانوی تجویز کرتا ہے - کو ہمیشہ تین بنیادی شرائط کی تعمیل کرنی چاہیے، جن کی نشاندہی برطانوی نیشنل سائبر سیکیورٹی سینٹر نے کی ہے۔ پہلا: IOT ڈیوائسز کے تمام پاس ورڈ پہلے سے ہی فروخت ہونے والے ہر ڈیوائس کے لیے مختلف "فیکٹری" ہونے چاہئیں، ان کو انسٹالیشن کے دوران تبدیل کرنے کے لیے واضح اور واضح دعوت کے ساتھ۔ اور انہیں نام نہاد ری سیٹ کے ساتھ فیکٹری سیٹنگ میں ری سیٹ کرنے کا امکان کسی بھی صورت میں پیش نہیں کیا جانا چاہیے۔ یہ سب ناتجربہ کار صارف کو غیر پرسنلائزڈ پاس ورڈز کے ساتھ کنفیگر کیے گئے IOT ڈیوائسز کو چھوڑنے سے روکنے کے لیے (ہر ایک کو اس کی کثیر تعداد کا اندازہ نہیں ہے پاس ورڈ آسانی سے "کریک ایبل" یا یہاں تک کہ غائب ہے جو آسمان کو آباد کرتا ہے)۔ دوسرا: ڈیوائس مینوفیکچررز کو کسی بھی کمزوری کی اطلاع دینے کے لیے ایک حوالہ رابطہ فراہم کرنا چاہیے تاکہ جلد از جلد حل کیا جائے۔ تیسری شرط: کنزیومر IOT ڈیوائسز کے مینوفیکچررز کو کم از کم مدت (کم از کم چند سال) تمام سیکورٹی اپ ڈیٹس آن لائن اور اسٹورز دونوں کی ضرورت ہے۔
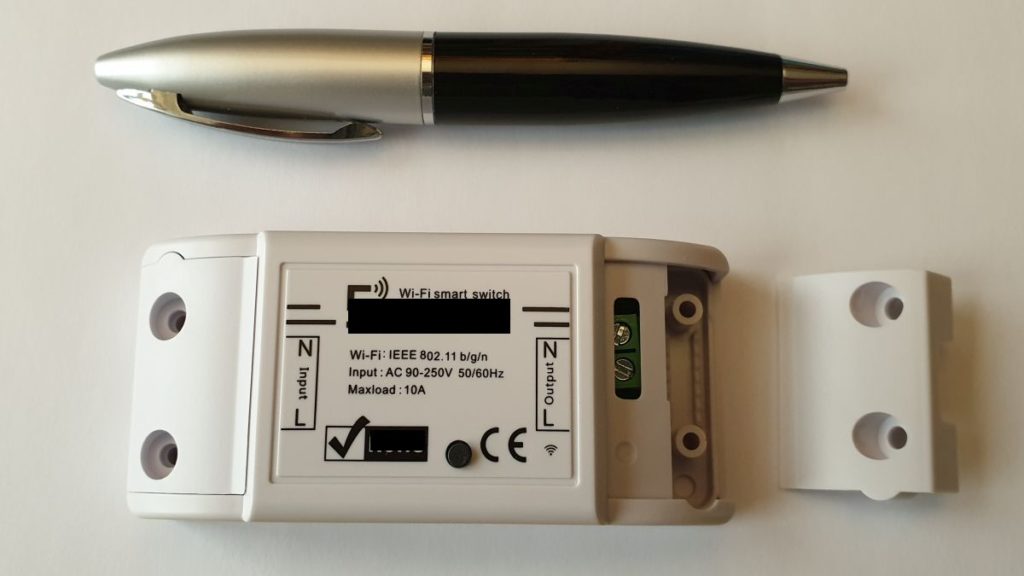
قابل رسائی لیکن پوشیدہ
آئیے ان سفارشات کو عملی مشورے میں توڑنا شروع کرتے ہیں، ایک یا زیادہ IOT ڈیوائسز کو انسٹال کرتے وقت اپنانے کے پہلے معیار سے شروع کرتے ہیں۔ ایک ایسا معیار جسے ہم نگرانی کے ویب کیمز کے لیے بھی اپنا سکتے ہیں، اور لازمی طور پر اپنا سکتے ہیں (لیکن یہ پی سی پر بھی لاگو ہوتا ہے) جو اب نجی گھروں کا بڑھتا ہوا حصہ بھی آباد کر رہے ہیں۔ اچھا، درحقیقت برا، کیونکہ (تھوڑا سا خود جائزہ لیں) ہم میں سے بہت سے لوگ ویب کیمز کو گھر میں استعمال کیے جانے والے مرکزی Wi-Fi نیٹ ورک سے منسلک کر کے انسٹال کرتے ہیں، وہی جو ہم PCs، سمارٹ ٹی وی، سیٹلائٹ ڈیکوڈرز اور ہر چیز سے منسلک کرتے ہیں۔ اور بہت برا: صحیح اصول ہے۔ نیٹ ورک کو تقسیم کریں۔ (ہر جدید روٹر سادگی کے ساتھ اس کی اجازت دیتا ہے) متوازی نیٹ ورک بنا کر یا اس سے بہتر اب بھی متعدد متوازی نیٹ ورکس کے ساتھ مختلف ناموں اور سختی سے مختلف رسائی کی اسناد: ایک ہماری انٹرنیٹ براؤزنگ کے لیے وقف ہو، ایک کو صرف اس وقت چالو کیا جائے جب عارضی تک رسائی دینے کی ضرورت ہو۔ مہمانوں، IOT آلات کو جوڑنے کے لیے ایک اور۔
یہ کسی بھی ایسے شخص کو روکتا ہے جو ہمارے مرکزی وائی فائی نیٹ ورک میں داخل ہونے کا انتظام کرتا ہے، شاید اس لیے کہ انہوں نے دراز میں کاغذ کے ایک ٹکڑے پر لکھے ہوئے پاس ورڈز کو جھانک لیا ہے جو ہم کبھی کبھار رشتہ داروں اور دوستوں کو دیتے ہیں، نہ صرف اسے استعمال کرنے سے مستقل کنکشن کیونکہ وہ ایک ہی محل میں رہتے ہیں بلکہ ہمارے اپنے کاروبار کو ذہن میں رکھتے ہیں یا ہمارا استعمال کرتے ہیں۔ ایک trampoline کے طور پر کنکشن کے لئے کون اور کیا جانتا ہے. مثالی یہ ہے کہ کم از کم IOT کے لیے وقف کردہ نیٹ ورک کو دوسرے PCs کے موبائل فونز کے Wi-Fi سرچ فنکشنز کی مرئیت سے چھپایا جائے: اسے بھی آسانی سے کنفیگر کیا جا سکتا ہے۔
یقینا، رسائی کے لیے ہم جس قسم کے وائی فائی تحفظ کا انتخاب کرتے ہیں اس پر بنیادی سفارش درست ہے (کرپٹوگرافک الگورتھم کم از کم ہونا چاہیے WPA2، جسے ہم کنفیگریشنز میں ایک سادہ کلک کے ساتھ منتخب کریں گے) اور رسائی پاس ورڈز پر، فیکٹری اور ٹیسٹ دونوں کے حوالے سے سختی سے ترمیم کی جائے گی جو سسٹم انسٹال کرنے والے کے ذریعے داخل کیے گئے ہوں گے (اور پھر حذف نہیں کیے گئے ہوں گے)۔ پاس ورڈز جو کہ پیچیدہ ہونا ضروری ہے، بڑے حروف، نمبرز اور حروف کے ساتھ۔
وہ دروازہ مت کھولو
اپنے آپ کو تکنیکی علم کی ایک چھوٹی سی کوشش کے تابع کرنے کی قیمت پر، ہم یہ بھی تجویز کرتے ہیں کہ ہماری IOT دنیا کی حفاظت کی سطح کو بلند کیا جائے۔ افعال کو غیر فعال کریں بظاہر بہت آرام دہ ہے جو ہمیں گھر کے اندر اپنی آڈیو یا ویڈیو فائلوں کو بڑی آسانی کے ساتھ تقسیم کرنے کی اجازت دیتا ہے، جس سے تمام منسلک پی سی اور سمارٹ ٹی وی کے ذریعے ان تک رسائی حاصل کی جا سکتی ہے۔ دونوں مرکزی راؤٹر پر (یاد رکھیں، یہ نیٹ ورک کے شروع میں ایک چھوٹا سا باکس ہے جو انہیں باہر سے انٹرنیٹ سے جوڑتا ہے) اور ممکنہ طور پر تمام پی سی پر، یہ مشورہ دیا جاتا ہے کہ خاص طور پر خودکار ٹرانسمیشن کے لیے ان فنکشنز کو غیر فعال کر دیا جائے، اندرونی مواصلات کے ساتھ مل کر کچھ "دروازے" کھولتے ہیں (اسے کہتے ہیں) جو باہر سے دخل اندازی کی کوششوں کے سلسلے میں سیکورٹی کو کمزور کر دیتے ہیں۔
عام طور پر ہمارے مقامی نیٹ ورک تک کسی بھی براہ راست بیرونی رسائی کو ہمارے آلات کی بنیادی کنفیگریشنز کے ذریعہ بالکل روکا جانا چاہئے۔ لیکن یہ احتیاط سے جانچنے کے قابل ہے۔ ہمارے گھر میں موجود آلات میں، ہم پہلے چیک کرتے ہیں۔ UpNP سپورٹ کو غیر فعال کرنا, ایک ایسا فنکشن جو ہمارے نیٹ ورک کے اندر موجود تمام آڈیو اور ویڈیو مواد کے بہاؤ کے لیے خود بخود کھل جاتا ہے لیکن اسے باہر سے آنے والی بہت سی مداخلتوں سے بھی بے نقاب کرتا ہے۔ یہ ایک ایسا آپریشن بھی ہے جو ہمارے راؤٹر اور پی سی کی کنفیگریشنز میں نیویگیٹ کرکے نسبتاً آسانی سے کیا جا سکتا ہے، شاید سرچ انجنوں میں "Deactivate UpNP" سٹرنگ ٹائپ کر کے ویب پر ہدایات کو بازیافت کریں۔
اگر ہم اپنے ملٹی میڈیا مواد کو گھریلو آلات کے درمیان محفوظ طریقے سے تقسیم کرنا چاہتے ہیں تو اپنے آپ کو نام نہاد آلات سے لیس کرنا بہت بہتر ہے۔ NAS (نیٹ ورک منسلک اسٹوریج), ایک باکس جس میں بڑے پیمانے پر یادیں ہیں جس میں ہمارے ملٹی میڈیا مواد کو داخل کرنا ہے، جس کی اصل کے بارے میں پہلے ہی سوچا جا چکا ہے کہ انہیں صحیح طریقے سے ترتیب دینے کے لیے ایک گائیڈ کی بدولت محفوظ اور محفوظ طریقے سے تقسیم کیا جائے۔
باہر سے ہمارے آلات سے منسلک ہونے میں ممکنہ مسائل؟ نہیں، ہم آرام سے آرام کر سکتے ہیں۔ یہاں تک کہ اگر ہمارے راؤٹر کے تمام "دروازے" بند ہیں، ہمارے IOT آلات کے مینوفیکچررز کے ذریعہ دستیاب سرورز کو استعمال کرنا کافی ہے۔ ان کے سرورز، رجسٹریشن کے طریقہ کار اور ہماری رسائی کی اسناد کی تعریف کے بعد، ہمیں اپنے آلات کے ساتھ باہر سے رابطہ قائم کرنے کی اجازت دیتے ہیں نہ کہ براہ راست ہمارے گھر یا دفتر کے نیٹ ورک کے ساتھ بلکہ ایک "پل" کے ذریعے جو ان کے محفوظ نظاموں کے ذریعے بالکل ٹھیک بنائے گئے ہیں، جو اس صورت میں سب سے مشہور برانڈز کو بالکل محفوظ سمجھا جاتا ہے۔
متبادل کو VPN کہا جاتا ہے۔
اس سلسلے میں صرف ایک اشارہ، ان لوگوں کے لیے وقف ہے جو خود کو کچھ زیادہ ماہر یا سمجھدار سمجھتے ہیں۔ باہر سے براہ راست ہمارے آٹھ آلات یا ہمارے پورے ہوم آفس نیٹ ورک سے جڑنے کا واحد نسبتاً محفوظ طریقہ یہ ہے کہ مجازی نجی نیٹ ورک (VPN) نیٹ ورک کو ترتیب دینے اور ہمارے بیرونی آلات تک رسائی کے لیے مناسب سافٹ ویئر کا استعمال۔ آئیے، تاہم، یہ کہتے ہیں کہ یہ کسی حد تک پیشہ ورانہ حل ہے جو عام طور پر کمپنیوں اور بڑی تنظیموں کا اختیار ہے۔ جب تک کہ آپ براہ راست کسی ایسے راؤٹر کا سہارا نہیں لیتے جو VPN سرور کے افعال کو بھی مربوط کرتا ہے، اس کے بجائے کنفیگر کیا جائے جو کہ اکثر ہمیں انٹرنیٹ فراہم کنندہ کے ذریعہ فراہم کیا جاتا ہے، یا اسے نیٹ ورک کے درمیان رکھ کر ہمارے نیٹ ورک میں شامل کیا جائے۔ ہمارا کنیکٹیویٹی فراہم کنندہ۔ یہ کہا جانا چاہئے: یہ گھریلو نظام کے عام بجٹ سے زیادہ پیچیدہ اور ضروری طور پر زیادہ مہنگا حل ہے۔
اینٹی وائرس لیکن نہ صرف
ہمارے IOT نیٹ ورک کی سیکورٹی کو بڑھانے کے لیے، ایک جدید اینٹی وائرس سوٹ کے استعمال کی انتہائی سفارش کی جاتی ہے، جو صرف عام سافٹ ویئر تک ہی محدود نہیں ہے بلکہ یہ نیٹ ورک مانیٹرنگ سسٹم کو بھی مربوط کرتا ہے جو ہمیں کسی بھی وقت اس بات کی نشاندہی کرنے کی اجازت دیتا ہے کہ اس کو بنانے والے آلات، ان کی ریاست، اور کوئی بھی گھسنے والوں کو خود بخود بلاک کرنا جو کچھ ہو رہا ہے اس سے ہمیں آگاہ کرنا۔ نیز اس معاملے میں یہ کہنا ضروری ہے کہ کنفیگریشن نہ تو بہت آسان ہے اور نہ ہی فوری، یہاں تک کہ اگر مفت ورژن والی ایپلیکیشنز کے لیے انٹرنیٹ پر تلاش کرکے دستیاب ہو، جیسا کہ BitDefender Home Scanner، جو اچھی طرح سے کام کرتی ہیں اور آسانی سے قابل ترتیب اور قابل استعمال ہیں۔