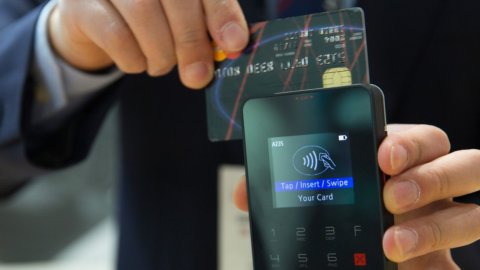
একটি স্পর্শ সঙ্গে অর্থ প্রদান
ক্রেডিট কার্ড এবং ডেবিট কার্ডগুলি এখন একটি নতুন যুগে প্রবেশ করেছে, ইলেকট্রনিক পেমেন্টের গতি এবং অনলাইন পেমেন্টের সহজতার সাথে সামঞ্জস্যপূর্ণ। যদি কয়েক দশক আগে ক্রেডিট কার্ডটি একটি যান্ত্রিক পাঠক দিয়ে পড়া হতো যা লেনদেনের জন্য ব্যবহার করা নম্বরটি রসিদের কার্বন পেপারে কপি করে, আজ ক্রেডিট এবং ডেবিট কার্ডগুলি পড়া হয় একচেটিয়াভাবে ইলেকট্রনিকভাবে.
এটি বিখ্যাত POS (পয়েন্ট অফ সেলের সংক্ষিপ্ত রূপ, অর্থাত্ "বিক্রয় পয়েন্ট") যেখানে আমরা সবাই মুদি, জামাকাপড় বা এমনকি একটি বিয়ারের জন্য অর্থ প্রদানের জন্য আমাদের কার্ড ঢোকাই৷ উদ্দেশ্য নগদ ব্যবহার কমানো এবং নিরুৎসাহিত করা এবং অনেক দেশ, বিশেষ করে উত্তর ইউরোপে, ইতিমধ্যেই কার্যত "নগদ মুক্ত": মেট্রোতে যাওয়ার জন্য কার্ডগুলি ব্যবহার করাও সম্ভব (আসলে এটি রোমেও সম্ভব এবং মিলান) বা একটি কফির জন্য অর্থ প্রদান করুন।
POS যেখান থেকে কার্ডটি ঢোকানো হয়েছে, আমরা দ্রুত RFID বা NFC প্রযুক্তির উপর ভিত্তি করে POS-এ চলে এসেছি, যা মূলত দূর থেকে একটি নির্দিষ্ট ইলেকট্রনিক ডিভাইসকে চিনতে পারে। শারীরিক যোগাযোগের প্রয়োজন ছাড়াই. এটি একই প্রযুক্তি যা, উদাহরণস্বরূপ, দোকানে চুরি প্রতিরোধ করতে ব্যবহৃত হয় নির্দিষ্ট লেবেল লাগিয়ে যা প্রস্থান করার সময় সনাক্ত করা হয়।
কন্ট্যাক্টলেস কার্ডের ব্যবহার পেমেন্ট ক্রিয়াকলাপকে ত্বরান্বিত করে এবং স্টেশন, সাবওয়ে ইত্যাদির মতো মানুষের ভারী যানবাহনের পরিস্থিতিতেও ডেডিকেটেড পাঠকদের দ্রুত ব্যবহারের অনুমতি দেয়। শুধু কার্ডটি রিডারে রাখুন (বা ইংরেজি থেকে ধার করা কুৎসিত নিওলজিজম অনুযায়ী "প্লাগ") অথবা পেমেন্ট তাৎক্ষণিকভাবে ডেবিট করার জন্য এটি স্পর্শ করুন। সাধারনত খরচে €25 এর নিচে, কোন কোডের প্রয়োজন নেই এবং চার্জ তাত্ক্ষণিক।
তারা কি আমার ব্যক্তিগত তথ্য চুরি করতে পারে?
যোগাযোগহীন ব্যবহার এত দ্রুত অর্থপ্রদানের নিরাপত্তা নিয়ে প্রশ্ন উত্থাপন করেছে যার জন্য কোনো অনুমোদনের প্রয়োজন নেই। এছাড়াও কিছু শহুরে কিংবদন্তী accomplices, হ্যাঁ একটি নির্দিষ্ট ভয় আছে এই কার্ড ব্যবহার. এর স্পষ্ট করার চেষ্টা করা যাক. ভয়ের বিষয় হল ক্রেডিট কার্ডটি দূরবর্তীভাবে পড়া যেতে পারে যাতে ডেটা ব্যবহার করে কেনাকাটা করা যায়, সম্ভবত অনলাইনে, অথবা কার্ডের শারীরিক ক্লোন তৈরি করতে।
কয়েক বছর আগে টিভিতে এবং সংবাদপত্রে একটি ছবি, যা ভাইরাল হয়েছিল, এমন একটি লোকের প্রতিবেদন ছিল যার একটি বাসে একটি পোর্টেবল পাঠক ছিল যা সন্দেহাতীত যাত্রীদের কাছ থেকে পাস করে কার্ড চুরি করার জন্য। এই গল্পটি ব্যাপকভাবে অতিরঞ্জিত এবং বড় করা হয়েছে, কিন্তু তাত্ত্বিকভাবে বিপদ আছে।
ক্রেডিট এবং ডেবিট কার্ডের অস্তিত্বের পর থেকে, দূষিত ব্যক্তিরা "স্কিমার" বা ক্লোনার থাকতে শিখেছে, যারা কার্ডটি পাস করার মাধ্যমে, এটির ডেটা সনাক্ত করে, এটিকে ক্লোন করার অনুমতি দেয়। আজ আমি পোর্টেবল POS, ছোট এবং বিচক্ষণ, অর্থপ্রদানের অনুরোধ করার জন্য একটি মোবাইল ফোনের সাথে সংযোগেও ব্যবহার করা হবে। এগুলি পরামর্শদাতা এবং পেশাদারদের দ্বারা ব্যবহৃত হয় যারা ঘটনাস্থলেই তাদের বিল পরিশোধ করতে অনেক ভ্রমণ করতে পারে। তাত্ত্বিকভাবে, একজন আক্রমণকারীর পক্ষে পাবলিক ট্রান্সপোর্টে এলোমেলোভাবে চিহ্নিত ব্যক্তিদের কার্ডগুলি পড়তে বা এমনকি তাদের অজান্তেই তাদের বর্তমান অ্যাকাউন্টে অর্থ জমা দেওয়ার জন্য একটি পোর্টেবল POS ব্যবহার করা যথেষ্ট।
এমনকি আজও এমন অ্যাপ রয়েছে যেগুলো RFID প্রযুক্তি অন্তর্ভুক্ত ফোনে ব্যবহার করা হলে, যোগাযোগহীন প্রযুক্তিতে সজ্জিত আপনার নিজের বা অন্য লোকের কার্ডের ডেটা পড়তে দেয়, কিন্তু বাস্তবে ডেটা চুরির ঘটনা এতটা তাৎক্ষণিক নয়।
কীভাবে নিজেকে রক্ষা করবেন?
ইলেকট্রনিক অর্থপ্রদানের মাধ্যমগুলির অপব্যবহার এবং প্রতারণামূলক ব্যবহার এড়াতে বিভিন্ন উপায় রয়েছে, তবে প্রতারণা থেকে আসল অ্যালার্মটি আলাদা করাও প্রয়োজন৷ সাধারণভাবে দুটি ঝুঁকি আছে; প্রথমটি হল তাৎক্ষণিকভাবে খরচগুলি ডেবিট করা নয়, দ্বিতীয়টি হল কার্ড নম্বরগুলিকে ই-কমার্স সাইটগুলিতে ব্যবহার করতে সক্ষম হওয়ার জন্য বাধা দেওয়া৷
পোর্টেবল রিডারের ব্যবহার প্রাথমিকভাবে কার্ডের সান্নিধ্যের দ্বারা সীমাবদ্ধ, যা অবশ্যই সেখানে থাকতে হবে কয়েক সেন্টিমিটারের মধ্যে পাঠক থেকে দূরে: তাই ব্যাগে বা অভ্যন্তরীণ পকেটে রাখলে কার্ড পড়া কঠিন, মানিব্যাগটি ট্রাউজারের পিছনের পকেটে রেখে পড়ার সম্ভাবনা বেশি।
80 সেমি দূরে কার্ড "পড়তে" সক্ষম প্রতারণামূলক ডিভাইসগুলি তৈরি করা হয়েছে, তবে সেগুলি অবশ্যই ছোট চোরদের নাগালের মধ্যে নেই৷ এমনকি যদি চোর বাজারে সাধারণভাবে একটি পোর্টেবল POS রিডার ব্যবহার করতে চায়, অনুমান করে যে কেউ এটি দেখে না, এটি অবশ্যই বিবেচনা করা উচিত যে তাকে কিছু কারেন্ট অ্যাকাউন্ট থেকে চুরি করা কার্ডগুলি ডেবিট করতে হবে এবং যা এখনও সহজেই খুঁজে পাওয়া যাবে৷ আপনি যদি ভার্চুয়াল কারেন্ট অ্যাকাউন্ট ব্যবহার না করেন, সম্ভবত এই পদ্ধতিগুলির উপর সামান্য নিয়ন্ত্রণ সহ বিদেশী দেশে ভিত্তিক, এই ধরনের পদ্ধতি চোরের জন্য ঝুঁকিপূর্ণ হবে।
এছাড়াও POS টার্মিনালের সাথে "টক" করার জন্য কার্ড দ্বারা ব্যবহৃত এনক্রিপশন সিস্টেম রয়েছে যা নিয়মিতভাবে রিপোর্ট করা হয় না এমন ডিভাইসগুলির সাথে তৈরি বাধা থেকে তাদের রক্ষা করে।
অবশেষে অনুমোদন ছাড়াই যোগাযোগহীন কার্ড ব্যবহার করার জন্য কম খরচের সীমা রয়েছে, যার কারণে প্রতারণামূলক ডেবিট এড়ানো সম্ভব। দ্য সিস্টেম তাই অভ্যন্তরীণভাবে নিরাপদ, ক্যাসপারস্কি ল্যাব অনুসারে যা ইতিমধ্যেই কয়েক বছর আগে চুরির ঝুঁকিকে খুব কম হিসাবে সংজ্ঞায়িত করেছিল, কিন্তু এখনও ক্রেডিট কার্ড থেকে কিছু তথ্য (কিন্তু সৌভাগ্যবশত সব নয়) চুরি করার সম্ভাবনা রয়েছে, কারণ যে কেউ পড়ার জন্য অনেকগুলি অ্যাপের মধ্যে একটি ব্যবহার করে প্রমাণ করতে পারে। যোগাযোগহীন সিস্টেম।
কেস এবং সহজ রক্ষা পদ্ধতি
যারা উদ্বেগের মধ্যে থাকতে চান না তাদের জন্য, তাদের ক্রেডিট কার্ডের গোপনীয়তা রক্ষা করার সহজ পদ্ধতি রয়েছে। প্রথমত, ক্রেডিট কার্ডের ক্ষেত্রে কয়েক ইউরোর বিনিময়ে (এছাড়াও অ্যামাজনে) কেনা যায়, তারা কার্ডটিকে আরএফআইডি বাধার বিরুদ্ধে রক্ষা করতে সক্ষম হয়, কেউ কার্ডটিকে ফয়েলে মোড়ানোর পরামর্শ দেয়, তবে এটি কাজ করবে এমন কোনও গ্যারান্টি নেই এবং এটি যে কোন ক্ষেত্রে একটি অবাস্তব পদ্ধতি।
কেউ কেউ ক্রেডিট কার্ডের আরএফআইডি অ্যান্টেনা ধ্বংস করার জন্য খুব সূক্ষ্ম ড্রিল বিট ব্যবহার করার পরামর্শ দেন, কিন্তু এটি একটি স্থিরভাবে প্যারানয়েড পদ্ধতি যা সম্ভবত শুধুমাত্র কার্ড নিজেই ধ্বংস হতে হবে.
বিচক্ষণতা নিয়ম সবসময় বৈধ
যাই হোক না কেন, নাম এবং কার্ড নম্বর যাতে সহজেই অনুলিপি করা না হয় এবং তাই পুনরায় ব্যবহারযোগ্য না হয় সে জন্য যেকোন শারীরিক কার্ডের সাথে গৃহীত বিচক্ষণতার নিয়মগুলি যোগাযোগহীন কার্ডগুলিতে প্রযোজ্য। অর্থপ্রদানের একটি যোগাযোগহীন মাধ্যম হিসাবে মোবাইল ফোন ব্যবহার করার সময় একই নিয়ম প্রযোজ্য, যদিও এই ক্ষেত্রে এটি সহজ ফাংশন নিষ্ক্রিয় করুন মোবাইল ফোনে এবং পেমেন্ট করার আগে একটি পূর্বের পিন সবসময় প্রয়োজন হয়।
আপনার কাছে কাগজ থাকলে অত্যাধুনিক সরঞ্জামের প্রয়োজন নেই, এমনকি যদি শুধুমাত্র একটি সংক্ষিপ্ত মুহুর্তের জন্য: শুধুমাত্র একটি কলম দিয়ে দেখানো সমস্ত ডেটা অনুলিপি করুন যাতে অনলাইনে প্রতারণামূলকভাবে কেনার মাধ্যমে যথেষ্ট ক্ষতি হয়৷
তাই কার্ডের ফিজিক্যাল প্যাসেজ যতটা সম্ভব সীমিত করা উচিত, তাই POS-এ ব্যক্তিগতভাবে কার্ডটিকে "প্লাগ" করা বা সোয়াইপ করা ভালো। দোকান সহকারী বা ওয়েটারদের কাছে এটি অর্পণ না করে এবং এটি একটি টেপের টুকরো দিয়ে কার্ডের পিছনে মুদ্রিত নম্বর এবং নিয়ন্ত্রণ কোডের কিছু অংশ ঢেকে রাখা মূল্যবান। একটি কাটার দিয়ে পিছনের কোডগুলি মুছে ফেলা এবং সেগুলি মুখস্থ করা আরও ভাল।
আপনি যখন ব্যক্তিগতভাবে POS ব্যবহার করেন তখনও সতর্ক থাকুন: সর্বদা ভ্রমর চোখ থেকে দূরে এবং সম্ভবত PIN লিখুন এক হাত দিয়ে ঢেকে রাখা আপনি যেখানে আছেন সেই রুমের ক্যামেরা এড়াতে। অনেক ব্যাঙ্ক বা ক্রেডিট কার্ড সার্কিট আপনাকে ওয়েব থেকে যোগাযোগহীন ফাংশন নিষ্ক্রিয় করার অনুমতি দেয় এবং তাই এই অর্থে সম্পূর্ণ নিরাপত্তা পাওয়ার জন্য অনুসন্ধান করার পরামর্শ দেওয়া হয়।
ব্যাঙ্কগুলি তাদের ইলেকট্রনিক লেনদেন নিয়ন্ত্রণ করার জন্য যে ফাংশনগুলি উপলব্ধ করে তা অবশ্যই সক্রিয় করা উচিত: প্রতিটি খরচের জন্য এসএমএস সতর্কতা এবং দৈনিক অ্যাকাউন্টের বিবৃতি মোবাইল ফোনে, সর্বদা করা খরচের উপর নিয়ন্ত্রণ রাখতে এবং প্রতারণামূলক ব্যবহারের ক্ষেত্রে ব্যাঙ্ককে অবিলম্বে অবহিত করতে।