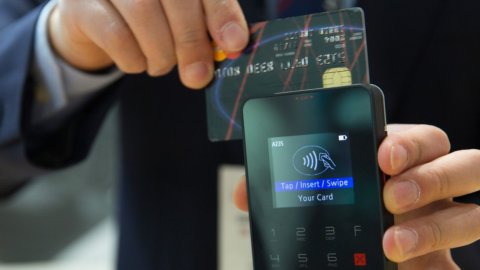
Bayar dengan satu sentuhan
Kartu kredit dan kartu debit kini telah memasuki era baru, sejalan dengan kecepatan pembayaran elektronik dan kemudahan pembayaran online. Jika pada kemunculannya, beberapa dekade yang lalu, kartu kredit dibaca dengan pembaca mekanis yang menyalin nomor yang akan digunakan untuk transaksi ke semacam kertas karbon kwitansi, hari ini kartu kredit dan debit dibaca. eksklusif secara elektronik.
Ini adalah POS terkenal (singkatan dari Point Of Sale, yaitu "point of sale") di mana kita semua memasukkan kartu kita untuk membayar belanjaan, pakaian, atau bahkan hanya bir. Tujuannya adalah untuk mengurangi dan mencegah penggunaan uang tunai dan banyak negara, terutama di Eropa Utara, sudah hampir "bebas uang tunai": kartu juga dapat digunakan untuk naik metro (sebenarnya ini juga dimungkinkan di Roma dan Milan) atau membayar kopi.
Dari POS tempat kartu dimasukkan, kami dengan cepat beralih ke POS berbasis teknologi RFID atau NFC, yang pada dasarnya mengenali perangkat elektronik tertentu dari jarak jauh. tanpa perlu kontak fisik. Ini adalah teknologi yang sama yang, misalnya, digunakan untuk mencegah pencurian di toko dengan membubuhkan label tertentu yang terdeteksi di pintu keluar.
Penggunaan kartu nirsentuh mempercepat operasi pembayaran dan memungkinkan penggunaan pembaca khusus dengan cepat bahkan dalam situasi lalu lintas orang yang padat, seperti di stasiun, kereta bawah tanah, dll. Tempatkan saja (atau "pasang" menurut neologisme jelek yang dipinjam dari bahasa Inggris) kartu pada pembaca atau sentuh agar pembayaran didebit secara instan. Umumnya di bawah €25 dalam biaya, tidak ada kode yang diperlukan dan muatannya seketika.
Bisakah mereka mencuri data pribadi saya?
Penggunaan tanpa kontak telah menimbulkan pertanyaan tentang keamanan pembayaran cepat yang tidak memerlukan otorisasi apa pun. Juga kaki tangan beberapa legenda urban, ya ada ketakutan tertentu tentang penggunaan kartu ini. Mari kita coba perjelas. Ketakutannya adalah kartu kredit dapat dibaca dari jarak jauh untuk menggunakan data untuk melakukan pembelian, mungkin online, atau untuk membuat tiruan fisik dari kartu itu sendiri.
Beberapa tahun yang lalu ada laporan di TV dan di surat kabar, dengan foto, yang menjadi viral, tentang seorang pria yang memiliki pembaca portabel di bus untuk mencuri kartu hanya dengan melewati penumpang yang tidak menaruh curiga. Kisah ini telah dibesar-besarkan dan diperbesar, tetapi secara teori bahayanya ada.
Sejak kartu kredit dan debit ada, orang jahat telah belajar untuk memiliki "skimmer" atau klon, yang, dengan melewati kartu itu, mendeteksi data di dalamnya, memungkinkannya untuk dikloning. Hari ini saya POS portabel, kecil dan bijaksana, untuk digunakan juga sehubungan dengan ponsel untuk meminta pembayaran. Mereka digunakan oleh konsultan dan profesional yang mungkin sering bepergian untuk mendapatkan pembayaran tagihan mereka di tempat. Secara teori, cukup bagi penyerang untuk menggunakan POS portabel untuk membaca kartu orang yang diidentifikasi secara acak di transportasi umum atau bahkan untuk mendapatkan jumlah yang dikreditkan ke rekening giro mereka tanpa sepengetahuan mereka.
Bahkan saat ini ada aplikasi yang, jika digunakan pada ponsel yang menyertakan teknologi RFID, memungkinkan Anda membaca data kartu Anda sendiri atau orang lain yang dilengkapi dengan teknologi nirsentuh, namun kenyataannya pencurian data tidak begitu cepat.
Ayo difendersi?
Ada berbagai cara untuk menghindari penyalahgunaan dan penipuan penggunaan alat pembayaran elektronik seseorang, tetapi penting juga untuk membedakan peringatan yang sebenarnya dari tipuan. Secara umum ada dua risiko; yang pertama adalah pendebitan langsung dari pengeluaran yang tidak dilakukan, yang kedua adalah penyadapan nomor kartu agar dapat digunakan mungkin di situs e-niaga.
Penggunaan pembaca portabel terutama dibatasi oleh kedekatan kartu yang akan dibaca, yang harus ada dalam beberapa sentimeter jauh dari pembaca: oleh karena itu kartu sulit dibaca jika disimpan di dalam tas atau di saku bagian dalam, kemungkinan besar pembacaan dapat dilakukan dengan menyimpan dompet di saku belakang celana.
Perangkat penipuan yang mampu "membaca" kartu dalam jarak 80 cm telah dibuat, tetapi tentu saja tidak berada dalam jangkauan pencuri kecil. Bahkan jika pencuri ingin menggunakan pembaca POS portabel yang umum di pasaran, dengan asumsi tidak ada yang melihatnya, harus dipertimbangkan bahwa ia harus mendebit kartu yang dicuri dari beberapa rekening giro dan karena itu masih dapat dilacak dengan mudah. Kecuali Anda menggunakan giro virtual, mungkin berbasis di luar negeri dengan sedikit kendali atas prosedur ini, prosedur seperti itu akan berisiko bagi pencuri.
Ada juga sistem enkripsi yang digunakan oleh kartu untuk "berbicara" ke terminal POS yang melindunginya dari penyadapan yang dilakukan dengan perangkat yang tidak dilaporkan secara teratur.
Akhirnya ada batas pengeluaran yang rendah untuk penggunaan kartu nirsentuh tanpa otorisasi, berkat itu dimungkinkan untuk menghindari penipuan debit. Itu sistem karena itu secara intrinsik aman, menurut Lab Kaspersky yang sudah bertahun-tahun lalu mendefinisikan risiko pencurian sangat rendah, tetapi masih ada kemungkinan mencuri beberapa informasi (tetapi untungnya tidak semua) dari kartu kredit, karena siapa pun dapat membuktikannya menggunakan salah satu dari banyak aplikasi untuk membaca sistem tanpa kontak.
Kasus dan metode perlindungan yang mudah
Namun, bagi mereka yang tidak ingin hidup dalam kecemasan, ada cara mudah untuk mempertahankan privasi kartu kredit mereka. Pertama-tama, casing kartu kredit dapat dibeli (juga di Amazon) dengan harga beberapa euro, mereka dapat melindungi kartu dari intersepsi RFID, seseorang merekomendasikan untuk membungkus kartu dengan foil, tetapi tidak ada jaminan bahwa itu akan berfungsi dan itu bagaimanapun juga merupakan metode yang tidak praktis.
Beberapa bahkan merekomendasikan menggunakan mata bor yang sangat halus untuk menghancurkan antena RFID kartu kredit, tetapi itu adalah jelas metode paranoid yang kemungkinan besar hanya akan menyebabkan kehancuran kartu itu sendiri.
Aturan kehati-hatian selalu berlaku
Bagaimanapun, aturan kehati-hatian untuk diadopsi dengan kartu fisik apa pun berlaku untuk kartu nirsentuh untuk mencegah nama dan nomor kartu mudah disalin dan karenanya dapat digunakan kembali. Aturan yang sama berlaku saat menggunakan ponsel sebagai alat pembayaran nirsentuh, meski dalam hal ini lebih mudah menonaktifkan fungsi di ponsel dan pin pencegahan selalu diperlukan sebelum pembayaran.
Tidak perlu peralatan canggih jika Anda memiliki kertas, meskipun hanya sesaat: cukup salin semua data yang ditunjukkan dengan pulpen untuk menimbulkan kerugian yang cukup besar dengan membeli online secara curang.
Oleh karena itu, bagian fisik kartu harus dibatasi sebanyak mungkin, oleh karena itu lebih baik "pasang" atau gesek kartu secara langsung di POS tanpa mempercayakannya kepada asisten toko atau pelayan dan ada baiknya menutupi sebagian dari nomor dan kode kontrol yang tercetak di bagian belakang kartu dengan selotip. Lebih baik lagi menghapus kode di bagian belakang dengan pemotong dan menghafalnya.
Berhati-hatilah bahkan ketika Anda secara pribadi menggunakan POS: selalu masukkan PIN jauh dari pengintaian dan mungkin menutupi dengan satu tangan untuk menghindari kamera ruangan tempat Anda berada. Banyak bank atau sirkuit kartu kredit memungkinkan Anda untuk menonaktifkan fungsi nirsentuh dari web dan oleh karena itu disarankan untuk menanyakannya agar memiliki keamanan total dalam pengertian ini.
Fungsi yang disediakan bank untuk mengontrol transaksi elektronik mereka kemudian harus diaktifkan: peringatan SMS untuk setiap pengeluaran dan laporan rekening harian di ponsel, agar selalu memiliki kendali atas pengeluaran yang dilakukan dan segera memberi tahu bank jika terjadi penipuan penggunaan.