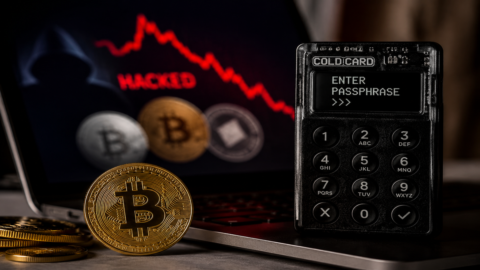
Il يشهد عالم العملات المشفرة اضطراباً ل سرقة جديرة بأرسين لوبين. فبدون اقتحام الخزائن أو سرقة الأجهزة أو إرسال رسائل احتيالية، كان بإمكان مجموعة أو أكثر من مجموعات القرصنة أن تتمكن من قم بتفريغ آلاف المحافظ الرقمية لبطاقات Coldcardتُعتبر من بين أكثر الأنظمة موثوقية لـ pحماية عملات البيتكوين من الإنترنت.
الغنائم المؤكدة وقد تجاوزت بالفعل 100 مليون دولار وقد يصل العدد إلى 130 مليونًا. لم يؤثر هذا الهجوم بشكل مباشر على البيتكوين، ولكنه استهدف إحدى أكثر النقاط حساسية في النظام البيئي بأكمله: كيفية إنشاء وتخزين المفاتيح اللازمة للوصول إلى العملات المشفرة.
تم إفراغ محافظ Coldcard الرقمية: ما الذي حدث؟
بين 29 يوليو والأيام الأولى من أغسطس، آلاف من عناوين بيتكوين مرتبطة بأجهزة كولدكارد كانت تم تفريغها عبر عدة موجات منسقةلم يُقدّم الضحايا كلمات مرور، ولم ينقروا على روابط مشبوهة، ولم يُثبّتوا برامج ضارة. في بعض الحالات، كانت الأجهزة مُطفأة، ولم تكن متصلة بالإنترنت مُباشرةً، ومُخزّنة في خزائن. وكان من أوائل المُستثمرين الذين لاحظوا الهجوم مواطن كندي. في غضون اختفى 18,25 بيتكوين في غضون سبع دقائقتبلغ قيمتها حوالي 1,15 مليون دولار. وعندما فتح محفظته في 29 يوليو، اكتشف أن العناوين المختلفة قد تم استنزافها واحداً تلو الآخر.
وقد حددت عمليات إعادة البناء الأولى سرقة أكثر من ألف بيتكوين في أقل من ساعةلكن مع مرور الأيام، ازداد عدد الضحايا.
جالاكسي للأبحاثوقدّر مركز التحليل التابع لشركة "جالاكسي ديجيتال" المالية الأمريكية، والمتخصص أيضاً في سوق العملات المشفرة، ما لا يقل عن سرقة 1.596 بيتكوين من حوالي 7.300 عنوان. وقد تجلب موجة رابعة، لم يتم تأكيدها بعد من قبل عدد كافٍ من الضحايا، إجمالي 2.055 بيتكوين، بقيمة تقارب 130 مليون دولار. الأرقام لا تزال مؤقتةقد لا يكون بعض الملاك قد لاحظوا السرقة بعد، في حين يجب ربط عناوين أخرى مشبوهة بالهجوم بشكل واضح.
سرقة البطاقات الباردة: ثغرة خفية عمرها خمس سنوات
ربما لم يتمكن المتسللون من اختراق شبكة بيتكوين ولم يتم حتى "فتح" أجهزة Coldcard بشكل مباشر. كانت المشكلة أعمق من ذلك، وكانت تكمن في عملية والتي استخدمتها بعض المحافظ لإنشاء بيانات اعتماد المستخدمين السرية. عند تهيئة محفظة الأجهزة، يقوم الجهاز بإنشاء سلسلة من الكلمات تسمى عبارة أوليةيمثل هذا التسلسل المفتاح الرئيسي للمحفظة ويسمح بإعادة بنائه حتى في حالة فقدان الجهاز أو تلفه. من يستطيع تتبع البذرة؟ وبذلك يمكنه التحكم في عملات البيتكوين المخزنة بداخله.
بالتأكيد، يجب توليد التسلسل بطريقة عشوائية تماماً. في حالة البطاقة الباردة، بعض إصدارات البرنامج الموجودة داخل الجهاز كانت ستنتج تركيبات أقل قابلية للتنبؤ أكثر مما كان متوقعاً. يبدو الأمر كما لو أن خزنة تُباع بملايين الرموز المحتملة تستخدم في الواقع مجموعة أصغر بكثير من التركيبات. كان من المفترض أن يتم إدخال الثغرة الأمنية في مارس 2021أثناء تحديث مكتبة يستخدمها البرنامج الثابت، أي البرنامج الذي يُشغّل الجهاز، كان سيتم تفعيل إجراء برمجي أضعف بدلاً من مولد الأرقام العشوائية الخاص بالأجهزة.
لسنوات، لم يلاحظ أحد أن المفاتيح التي تنشئها نماذج معينة يمكن إعادة بنائها بسهولة أكبر. وبالتالي، كان المهاجمون سيكتشفون ذلك. تم تحليل التركيبات الممكنة على أجهزة الكمبيوتر الخاصة بهم حتى يعثروا على بيانات الاعتماد الصحيحة، دون الحاجة إلى سرقة محافظ الضحايا أو ربطها.
I أكثر الأجهزة عرضةً للتلف هذه هي بطاقات Coldcard Mk2 و Mk3 القديمة، ولكن المشكلة تؤثر أيضًا على البذور التي تم إنشاؤها على بعض بطاقات Mk4 و Mk5 و Coldcard Q قبل إصدار التحديثات التصحيحية.
سرقة البطاقات الباردة: شكوك الذكاء الاصطناعي
Coinkiteتكهنت الشركة الكندية المنتجة لـ Coldcard بأن المهاجمين ربما يكونون تم استخدام أدوات الذكاء الاصطناعي لفحص كود البرامج الثابتة وتحديد العيب. برنامج Coldcard هو المصدر المفتوحوبالتالي، يمكن تحليلها علنًا. تتيح هذه الشفافية للخبراء المستقلين مراقبتها والإبلاغ عن أي مشاكل، ولكنها توفر أيضًا الفرصة نفسها لأولئك الذين يبحثون عن نقاط ضعف لاستغلالها.
استخدمت شركة Coinkite نفسها الذكاء الاصطناعي لفحص الشفرة قبل أسابيع قليلة من الهجوم. ووفقًا للشركة، فإن هذا التحليل "لم يكشف عن هذه الثغرة أو أي شيء خطير".
اليكس ثورنجادل رئيس قسم الأبحاث في شركة غالاكسي ديجيتال بأن البحث عن الثغرة كان "على الأرجح مُدبّراً باستخدام نموذج لغوي معقد". لا يوجد دليل قاطع حتى الآن، لكن الحادثة تُظهر كيف يمكن للذكاء الاصطناعي أن يصبح أداةً مهمةً في السباق بين من يحمون أنظمة الحاسوب ومن يحاولون اختراقها. علاوة على ذلك، بمجرد الكشف عن الثغرة، ربما بدأت مجموعات أخرى بالبحث عن المحافظ الإلكترونية التي لا تزال مكشوفة وسحب الأموال منها. تشير الأنماط المختلفة التي لوحظت خلال الهجوم إلى أن عمليات السرقة لا تُعزى بالضرورة إلى نفس الجاني.
لماذا تُزعزع هذه القضية استقرار عالم العملات المشفرة؟
قضية البطاقة الباردة هي خطيرة بشكل خاص لأنه يؤثر على أحد معتقدات أكثر رسوخا بين حاملي البيتكوين. "ليست مفاتيحك، ليست عملاتك"، أي "إذا لم تكن لديك المفاتيح، فلن تكون لديك العملات"، هو المبدأ الذي بموجبه فإن ترك العملات المشفرة لدى منصة أو بنك أو وسيط آخر يعني عدم امتلاك السيطرة الكاملة عليها. الأجهزة المحفظة صُممت هذه الأنظمة خصيصاً لتمكين المستثمرين من تخزين المفاتيح بأنفسهم وإبعادها عن الإنترنت. إلا أن قضية كولدكارد تُظهر أن امتلاك السيطرة المباشرة لا يعني بالضرورة الأمان.
في كثير من الحالات، اتبع الضحايا جميع الاحتياطات الموصى بها عادةً. لم يكن الضعف في سلوكهم، بل في طريقة إنشاء الجهاز للمفاتيح منذ البداية. كان هذا خطرًا يستحيل على المستخدم العادي إدراكه. توفر وحدات التخزين الذاتي تحكمًا أكبر، لكنها تنقل أيضًا المخاطر التقنية إلى المالك، والتي غالبًا ما يعجز عن تقييمها. لذلك، قد تحدث السرقة. دفع بعض المستثمرين لإعادة عملات البيتكوين الخاصة بهم إلى منصات التداولالاعتماد على شركات متخصصة أو اختيار أدوات مالية مثل صناديق المؤشرات المتداولة (ETFs)، التي تتيح الاستثمار في العملات المشفرة دون تخزينها مباشرةً. لكن هذه الحلول لا تخلو من المشاكل. فالاعتماد على وسيط يُعرّضك لخطر الإفلاس أو تجميد الحساب أو سوء الإدارة. أما تخزين البيتكوين بنفسك، فيتطلب الثقة في الجهاز وبرمجياته وعملية إنشاء المفاتيح.
لا توجد عواقب مهم، على الأقل في الوقت الحالي. على سعر البيتكوينتبلغ قيمة العملة المشفرة حوالي 63.535 دولارًا، بزيادة طفيفة قدرها 0,11٪، وهي علامة على أن المستثمرين قد ميزوا على ما يبدو بين ثغرة Coldcard الأمنية وأمان شبكة Bitcoin.
سرقة البطاقات القديمة: التحديث لا يحفظ المفاتيح القديمة
نشر موقع Coinkite تحديثات الطوارئ بالنسبة للأجهزة المعنية، ولكن قم بتثبيت تحديث البرامج الثابتة ليس كافياً لتأمين المحافظ الحالية. يُصحح التحديث طريقة إنشاء عبارات الاسترداد الجديدة، لكنه لا يُؤمّن العبارات المُنشأة سابقًا. لذا، يجب على مالكي المحافظ المُعرّضة للخطر تحديث أجهزتهم، وإنشاء سلسلة كلمات جديدة تمامًا، ونقل عملات البيتكوين الخاصة بهم إلى عناوين جديدة.
يوصي المصنّع تحقق من النسخة الاحتياطية بعنايةتحقق من عنوان الوجهة وأرسل مبلغًا تجريبيًا صغيرًا في البداية. لا تُحوّل الأموال المتبقية إلا بعد التأكد من سلامة عمل المحفظة الجديدة. وفقًا لشركة Coinkite، قد لا يكون المستخدمون الذين أضافوا 50 رمية نرد عشوائية وسرية على الأقل أثناء الإعداد عرضةً للاختراق بشكل مباشر. كما أن استخدام كلمة مرور BIP-39 طويلة وفريدة ويصعب تخمينها يُشكّل عائقًا إضافيًا أمام المهاجمين. مع ذلك، تُشجع الشركة المستخدمين على استبدال عبارات الاسترداد القديمة.
حول لا تزال 90% من عملات البيتكوين المسروقة موجودة في العناوين التي يستخدمها المهاجمونتُراقب السلطات الأمريكية وشركات التحليلات ومنصات التداول تحركات العملات الرقمية على سلسلة الكتل (البلوك تشين)، وهي السجل العام الذي تُسجل عليه المعاملات. المبالغ ضخمة، ومصدرها معروف الآن، والعناوين تخضع للمراقبة. أي محاولة لتحويلها عبر جهات مُرخصة قد تُؤدي إلى عمليات تفتيش وحظر.
لذلك قد يكون من الصعب إنفاق الغنائم، ولكن لقد وقع الضرر بالفعللم تنهار شبكة بيتكوين ولم يتم اختراق حمايتها المشفرة. ومع ذلك، فقد تراجعت الثقة في الأدوات تُستخدم لتخزين العملات المشفرة.
سرقةٌ شبه خفية، خُطط لها لسنوات بسبب خلل برمجي، ونُفذت دون حتى الاقتراب من الضحايا. عملية سطو رقمية على غرار أرسين لوبين، تُلقي بالصناعة أمام سؤال مُحرج: ما مدى أمان الخزنة حقًا إذا كان رمزها السري أضعف مما هو مُتوقع؟